AI 코딩 에이전트 CI/CD 연동: 코드 테스트와 자동 배포 방법
Quick Answer
먼저 보는 핵심 답변
2026년 최신 공식 문서를 기준으로 AI 코딩 에이전트를 CI/CD에 연결해 코드 테스트, 동일 artifact 검증, staging 승인, OIDC 단기 인증, canary·blue-green 자동 배포와 rollback까지 안전하게 구성하는 방법입니다.
Search Intent
이 글에서 해결할 문제
- 이런 분께
- 테스트를 통과한 AI 생성 코드를 staging과 production으로 안전하게 자동 배포하는 전체 흐름이 필요한 개발자
- 읽고 나면
- 한 번 만든 artifact를 승인·점진 배포·관측·rollback 단계로 승격하는 CI/CD 구조를 설계할 수 있습니다.
- 다루는 범위
- PR 단계의 GitHub Actions 테스트 설정보다 배포 환경, OIDC, canary·blue-green, migration과 운영 복구에 집중합니다.
- 직접 확인
- CI에서 만든 동일 artifact가 staging과 production에 승격되는지 확인합니다.
- production 승인·동시 실행 제한·최소 권한이 실제로 적용됐는지 확인합니다.
- 오류율과 지연 기준을 넘길 때 rollback이 작동하는지 사전 연습합니다.
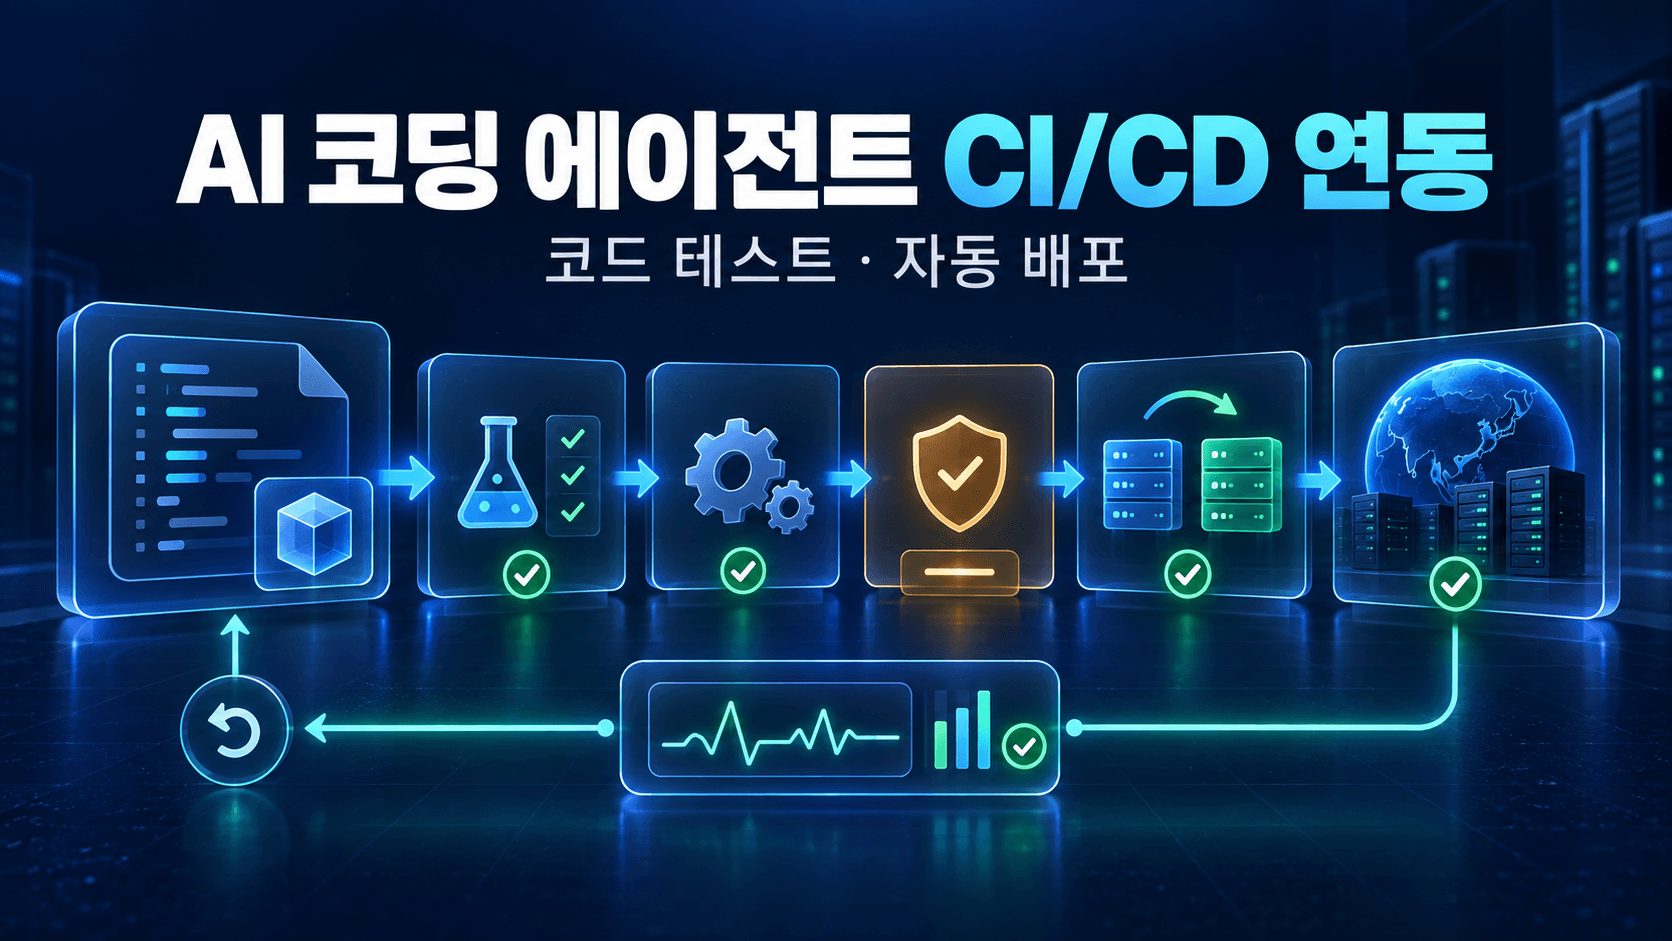
AI 코딩 에이전트 CI/CD 연동은 에이전트가 변경 영향을 분석하고 코드와 테스트·릴리스 준비를 돕도록 하면서, CI/CD가 검증된 빌드 artifact를 staging과 production에 정해진 절차로 자동 배포하는 방식입니다. 안전하게 적용하려면 AI가 곧바로 운영 서버를 바꾸게 하는 것이 아니라 코드 테스트 통과, 환경별 승인, 점진 배포, 상태 지표 확인과 rollback을 각각 독립된 품질 게이트로 만들어야 합니다.
AI 에이전트는 별도 branch에서 코드와 테스트를 제안하게 하고, GitHub Actions 같은 CI가 lint·타입 검사·단위·통합 테스트와 production build를 다시 실행하게 하세요. 소스 코드는 한 번만 빌드하고 생성된 이미지·패키지의 digest를 고정한 뒤 같은 artifact를 staging에서 production으로 승격합니다. 운영 credential, traffic 전환과 rollback 판정은 보호된 environment와 승인된 결정적 workflow가 수행해야 합니다.
GitHub 공식 문서의 최신 배포 기준을 다시 확인했습니다. AI는 release note·변경 영향·rollout 요약 같은 배포 준비에 활용하되 production 배포는 결정적인 workflow에 남기는 구성이 핵심입니다. 보호된 environment의 승인·branch 또는 tag 제한·secret 접근 시점, production 동시 배포 제한, OIDC 단기 credential, Kubernetes rollout과 probe, Argo Rollouts의 점진 배포, SLSA provenance 검증까지 한 흐름으로 보강했습니다.
GitHub Actions의 PR 테스트 글과 겹치지 않도록 staging 이후 production 승격·상태 판정·rollback에 범위를 고정했습니다. 실제 장애를 만들지 않고도 비운영 환경에서 승인, 동일 artifact, 지표 중단과 복구 절차를 확인할 수 있는 배포 리허설을 추가했습니다.
이 글은 2026년 9월 10일 GitHub Actions continuous deployment·deployment environment·OIDC, Kubernetes Deployment·probe, Argo Rollouts와 SLSA 공식 문서를 대조해 작성했습니다. 특정 클라우드나 AI 코딩 제품을 실제 운영 서비스에 배포해 장애율을 측정한 후기가 아닙니다. 기능 제공 범위, Action 버전과 명령은 계정 요금제·클라우드·클러스터 버전에 따라 달라질 수 있으므로 적용 직전 공식 문서를 확인해야 합니다.
AI 코딩 에이전트 CI/CD 연동이란
일반적인 지속적 배포는 소스 변경을 빌드·테스트하고 승인된 환경에 배포한 뒤 상태를 관찰하는 과정입니다. 여기에 AI 코딩 에이전트를 연결하면 PR 설명과 변경 파일을 분석해 영향 범위를 요약하고, 필요한 테스트와 migration 위험을 제안하며, 실패 로그를 읽어 원인 후보와 복구 절차를 정리할 수 있습니다.
하지만 운영 변경의 성공 여부는 언어 모델의 문장이 아니라 배포 시스템의 상태와 관측 지표로 판단해야 합니다. 에이전트가 “정상 배포”라고 응답했더라도 새 버전이 실제로 요청을 받고 있는지, 오류율과 지연시간이 기준 안인지, 데이터가 호환되는지는 별도로 확인해야 합니다.
AI와 CI/CD의 역할을 분리해야 하는 이유
| 작업 | AI가 도울 수 있는 부분 | 최종 통제 주체 |
|---|---|---|
| 변경 분석 | diff 요약, 영향 경로·위험 후보 제안 | 개발자와 코드 소유자 |
| 테스트 | 누락 시나리오와 재현 테스트 작성 | 테스트 runner와 종료 코드 |
| 빌드 | 실패 로그 분석과 설정 수정 제안 | 재현 가능한 CI build |
| 배포 승인 | release note와 위험 요약 | environment 보호 규칙과 승인자 |
| traffic 전환 | 전략과 임계값 제안 | 검토된 배포 controller |
| 상태 판단 | 로그·지표의 원인 후보 요약 | 명시적인 SLO·alert·분석 규칙 |
| rollback | 영향과 복구 선택지 설명 | 자동 조건 또는 권한 있는 운영자 |
AI의 출력이 직접 shell 명령으로 실행되는 구조는 prompt injection과 잘못된 추론이 운영 변경으로 이어질 수 있습니다. 배포 가능한 artifact, 대상 환경, 허용 명령과 rollback 절차를 미리 정하고 에이전트는 이 경계 안에서만 작업하도록 제한하세요.
개발부터 운영까지 권장하는 10단계
- 요구사항을 고정합니다. 변경 목적, 제외 범위와 성공 조건을 이슈 또는 PR에 기록합니다.
- 변경을 검토합니다. 사람과 AI가 API, schema, 권한, 설정과 운영 영향 후보를 확인합니다.
- 테스트를 실행합니다. lint, 타입 검사, 단위·통합·E2E 테스트와 보안 검사를 통과시킵니다.
- artifact를 한 번 빌드합니다. commit SHA, 버전과 digest를 연결해 수정 불가능한 형태로 저장합니다.
- staging에 배포합니다. production과 유사한 설정에서 smoke test, migration과 관측 항목을 검증합니다.
- 배포 자료를 만듭니다. 변경점, 위험, dashboard, 담당자와 rollback 명령을 기록합니다.
- production 승인을 받습니다. 보호된 environment에서 승인과 branch·tag 정책을 적용합니다.
- 점진적으로 traffic을 전환합니다. canary, blue-green 또는 통제된 rolling update를 사용합니다.
- 상태를 관찰합니다. 기술 지표와 주문·로그인 같은 핵심 사용자 지표를 이전 버전과 비교합니다.
- 완료하거나 되돌립니다. 기준을 충족하면 확대하고 위반하면 중단·rollback한 뒤 기록을 남깁니다.
Build once, deploy many 원칙
staging과 production에서 각각 새로 빌드하면 같은 commit이라도 dependency, 시간과 build 환경 차이로 결과물이 달라질 수 있습니다. CI에서 한 번 만든 container image나 package를 검증한 뒤 동일한 digest를 환경별로 승격하세요.
- artifact에 commit SHA와 release version을 연결합니다.
latest처럼 가변적인 tag만으로 배포 대상을 지정하지 않습니다.- container image digest 또는 package checksum을 배포 기록에 남깁니다.
- 환경별 URL과 비밀정보는 artifact 안에 굽지 않고 runtime 설정으로 분리합니다.
- SBOM, 서명과 build provenance를 조직 위험도에 맞춰 검증합니다.
SLSA는 provenance를 artifact가 어디서, 언제, 어떻게 만들어졌는지 추적할 수 있는 검증 정보로 설명합니다. provenance를 생성하는 것만으로 안전해지는 것은 아니며 배포 전에 artifact와 신뢰 기준을 대조하는 검증 단계가 필요합니다.
Branch와 환경 구조 정하기
| 환경 | 일반적인 시작 조건 | 주요 검증 | 권한 |
|---|---|---|---|
| Preview | PR 생성·갱신 | 변경 기능과 UI 확인 | 운영 데이터·credential 없음 |
| Staging | main merge 또는 release 후보 | 통합·smoke·migration·성능 확인 | 테스트 전용 외부 서비스 |
| Production | 승인된 release와 검증 artifact | 점진 배포, health·SLO 확인 | 최소 권한 배포 identity |
환경을 branch와 완전히 같은 개념으로 만들 필요는 없습니다. 중요한 것은 어떤 commit과 artifact가 누구의 승인으로 어느 환경에 들어갔는지 추적할 수 있고, production secrets가 preview나 비신뢰 PR에 노출되지 않는 구조입니다.
GitHub Actions 환경 보호 적용하기
GitHub environment에는 required reviewer, wait timer, 배포 가능한 branch·tag와 environment secret을 설정할 수 있습니다. 보호 규칙이 있는 environment를 참조한 job은 조건을 통과하기 전까지 진행할 수 없으며, 승인이 필요한 경우 environment secret도 승인 전에는 사용할 수 없습니다. self-review 차단을 켜면 배포를 시작한 사람이 자신의 production 배포를 승인하는 상황도 막을 수 있습니다. 다만 required reviewer와 wait timer 등 제공 범위는 저장소 공개 여부와 요금제에 따라 다릅니다.
name: release

on:
  push:
    branches: [main]
  workflow_dispatch:

permissions:
  contents: read
  id-token: write

concurrency:
  group: production
  cancel-in-progress: false

jobs:
  verify-and-build:
    runs-on: ubuntu-latest
    steps:
      - uses: actions/checkout@v6
      - run: ./scripts/verify.sh
      - run: ./scripts/build-artifact.sh

  deploy-staging:
    needs: verify-and-build
    environment: staging
    runs-on: ubuntu-latest
    steps:
      - run: ./scripts/deploy.sh staging "$ARTIFACT_DIGEST"
      - run: ./scripts/smoke-test.sh "$STAGING_URL"

  deploy-production:
    needs: deploy-staging
    environment: production
    runs-on: ubuntu-latest
    steps:
      - run: ./scripts/deploy.sh production "$ARTIFACT_DIGEST"
      - run: ./scripts/verify-rollout.sh production
이 workflow는 구조를 설명하는 예시입니다. job 사이에서 digest를 안전하게 전달하는 단계, cloud 인증과 실제 배포 script는 사용하는 플랫폼에 맞춰 구현해야 합니다. Action 버전은 적용 시점의 공식 릴리스와 조직 정책을 확인하고 가능하면 검토한 commit SHA 고정을 고려하세요.
한 번에 하나의 Production 배포만 실행하기
배포 두 개가 겹치면 먼저 시작한 배포의 상태 지표와 뒤 배포의 변경이 섞여 rollback 대상이 불명확해질 수 있습니다. GitHub Actions의 concurrency 같은 기능으로 production 배포를 직렬화하세요. 긴급 수정에서도 진행 중인 작업을 무조건 취소하기보다 현재 traffic과 migration 상태를 확인한 뒤 명시적으로 중단하는 편이 안전합니다.
Staging에서 반드시 확인할 항목
- artifact digest가 승인 대상과 같은지 확인합니다.
- 서비스 시작, readiness와 핵심 endpoint smoke test를 실행합니다.
- 데이터베이스 migration의 적용 시간과 하위 호환성을 검증합니다.
- queue consumer, scheduled job과 webhook의 중복 실행을 확인합니다.
- 외부 API sandbox, rate limit과 timeout 동작을 점검합니다.
- 로그·metric·trace에 release version이 표시되는지 봅니다.
- rollback script와 이전 artifact가 실제로 준비됐는지 확인합니다.
staging 통과가 production 안전을 보장하지는 않습니다. 실제 traffic 규모, 데이터 분포와 외부 서비스 제약이 다르기 때문입니다. staging은 명백한 오류를 먼저 제거하는 단계이며 production에서는 작은 traffic과 운영 지표로 다시 검증해야 합니다.
Rolling·Blue-green·Canary 선택 기준
| 전략 | 적합한 상황 | 장점 | 주의점 |
|---|---|---|---|
| Rolling update | 일반적인 stateless 서비스 | 추가 자원이 비교적 적음 | 두 버전이 동시에 동작하므로 호환성 필요 |
| Blue-green | 전환 전 새 환경을 충분히 검증할 때 | traffic 전환과 복구가 명확함 | 이중 환경 비용과 DB 호환성 고려 |
| Canary | 실제 traffic으로 작은 영향부터 확인할 때 | 장애 영향 범위 제한 | traffic 분할과 정확한 지표 분석 필요 |
| Feature flag | 배포와 기능 공개 시점을 분리할 때 | 사용자·조직별 노출 제어 | 오래된 flag와 코드 경로 관리 필요 |
Argo Rollouts는 Kubernetes에서 blue-green과 canary, traffic 가중치, metric 분석과 promotion·rollback 기능을 제공합니다. 도구를 설치했다고 자동으로 안전해지는 것은 아닙니다. 분석할 metric, 관찰 시간, 실패 임계값과 되돌릴 stable revision이 먼저 정의돼야 합니다.
Readiness·Liveness·Startup probe 구분하기
Kubernetes에서 readiness probe가 실패한 Pod는 Service traffic을 받지 않습니다. liveness probe는 동작 불능 상태를 감지해 container 재시작에 사용하고, startup probe는 시작이 느린 애플리케이션이 준비되기 전에 liveness 판단으로 반복 종료되는 문제를 줄입니다.
- Readiness: 지금 사용자 요청을 받을 준비가 됐는가
- Liveness: 재시작이 필요한 멈춤 상태인가
- Startup: 초기화가 끝날 시간을 충분히 기다렸는가
세 probe를 같은 깊은 dependency 검사로 구성하면 외부 DB나 API의 일시 장애가 전체 container 재시작 폭주로 이어질 수 있습니다. endpoint 목적과 실패 시 원하는 동작을 구분하고 실제 시작 시간과 부하를 측정해 timeout을 정하세요.
배포 성공을 판단하는 지표
Pod가 Ready이고 HTTP 200을 반환한다고 사용자 기능이 정상인 것은 아닙니다. 기술 지표와 업무 지표를 함께 봐야 합니다.
| 범주 | 확인할 지표 예시 | 비교 기준 |
|---|---|---|
| 가용성 | 5xx, 실패 요청, timeout | 직전 stable 버전과 SLO |
| 성능 | p50·p95·p99 지연, CPU·메모리 | 같은 시간대·traffic 특성 |
| 의존성 | DB 오류, queue lag, 외부 API 실패 | 배포 전 baseline |
| 업무 | 로그인, 결제, 주문·가입 성공률 | 정상 범위와 표본 수 |
| 클라이언트 | JavaScript 오류, crash, 화면 로딩 | release version별 비교 |
AI가 지표를 요약하게 할 수는 있지만 promotion 조건은 “오류가 많아 보인다”가 아니라 측정 창, 최소 요청 수, 기준 버전과 허용 임계값을 코드로 표현해야 합니다. traffic이 거의 없는 시간에는 표본 부족을 성공으로 오인하지 않도록 보류 조건을 둡니다.
Rollback 조건을 배포 전에 정하기
canary traffic을 5%로 10분간 유지한다. 최소 1,000건 요청을 충족한 뒤 새 버전의 5xx 비율이 stable보다 1%p 이상 높거나 p95 지연이 30% 이상 증가하거나 로그인 성공률이 내부 하한 아래로 내려가면 promotion을 중단한다. 지표 수집이 끊기거나 표본이 부족하면 성공으로 처리하지 않고 사람이 확인할 때까지 일시 중지한다.
위 수치는 구조를 보여주는 예시일 뿐입니다. 서비스의 현재 baseline, SLO, traffic과 위험도에 맞춰 정해야 합니다. rollback 뒤에는 rollout status, 서비스 버전, migration 상태와 사용자 지표를 다시 확인해야 복구가 완료됐다고 판단할 수 있습니다.
Kubernetes 배포와 Rollback 명령
# 진행 상태 확인
kubectl rollout status deployment/my-app

# revision 기록 확인
kubectl rollout history deployment/my-app

# 직전 revision으로 되돌리기
kubectl rollout undo deployment/my-app

# rollback 완료 확인
kubectl rollout status deployment/my-app
Kubernetes 공식 문서는 Deployment revision을 확인하고 이전 또는 지정 revision으로 되돌리는 방법을 제공합니다. 실제 운영에서는 cluster context와 namespace를 명시하고, 실행 전에 대상 Deployment와 현재 image digest를 출력해 다른 환경을 잘못 변경하지 않도록 해야 합니다.
데이터베이스 Migration이 있는 배포
애플리케이션 image만 이전 버전으로 되돌려도 schema가 이미 바뀌었다면 rollback이 실패할 수 있습니다. 운영 중 두 버전이 함께 동작하는 rolling·canary에서는 특히 하위 호환성이 필요합니다.
- Expand: 새 column이나 table을 기존 코드가 깨지지 않는 형태로 추가합니다.
- Migrate: 새 코드가 구형·신형 schema와 함께 동작하도록 배포하고 데이터를 점진적으로 이동합니다.
- Contract: 모든 instance와 데이터가 전환된 뒤 별도 release에서 오래된 schema를 제거합니다.
대용량 migration은 요청 처리 Pod 시작 과정에 넣지 말고 별도 job과 관측·재시작 기준을 사용하세요. 삭제·형식 변경 전에는 backup뿐 아니라 실제 복구 시간과 복구 절차를 확인해야 합니다.
Frontend와 CDN 배포에서 확인할 점
- HTML과 hash가 붙은 JavaScript·CSS asset의 cache 수명을 분리합니다.
- 새 HTML이 참조하는 asset을 먼저 업로드하고 즉시 삭제하지 않습니다.
- API의 새 응답 형식이 이전 frontend와 호환되는지 확인합니다.
- source map 공개 범위와 오류 수집 서비스 접근 권한을 검토합니다.
- canary 사용자와 일반 사용자의 cache가 섞이지 않는지 봅니다.
- 실제 production URL에서 핵심 navigation과 로그인 smoke test를 실행합니다.
Server·Backend 배포에서 확인할 점
- graceful shutdown 동안 새 요청을 끊고 진행 중인 요청을 마칠 시간을 줍니다.
- queue worker의 중복 처리와 재시도 idempotency를 확인합니다.
- scheduled job이 구형·신형 instance에서 동시에 실행되지 않게 합니다.
- connection pool, memory limit와 autoscaling 기준을 검증합니다.
- API 변경은 이전 client와의 호환 기간을 둡니다.
- 배포 버전·commit·artifact digest를 로그와 metric label에 남깁니다.
장기 Secret 대신 OIDC 검토하기
배포 workflow에 장기 cloud access key를 저장하면 노출 시 교체 전까지 악용될 수 있습니다. 클라우드가 지원한다면 GitHub Actions의 OIDC를 이용해 workflow identity와 조건에 맞는 단기 credential을 발급하는 방식을 검토하세요. 공식 문서상 이 credential은 job 단위로 발급되고 자동 만료됩니다. id-token: write는 GitHub OIDC token 요청을 허용하는 설정일 뿐 클라우드 자원 권한 자체를 부여하지 않으므로, 실제 권한은 클라우드의 trust policy와 role에서 최소 범위로 제한해야 합니다.
- production과 staging의 role을 분리합니다.
- repository, branch·tag와 environment 조건을 trust policy에 제한합니다.
- 2026년 7월 15일 이후 생성된 GitHub 저장소는 기본 OIDC subject에 변경 불가능한 owner·repository ID가 포함될 수 있으므로 기존 문자열 조건을 그대로 복사하지 말고 실제 claim 형식을 확인합니다.
id-token: write외의 저장소 권한은 필요한 항목만 허용합니다.- fork PR과 승인 전 job은 production identity를 받지 못하게 합니다.
- 배포 role에는 인프라 전체 관리자 권한 대신 대상 서비스 변경 권한만 줍니다.
AI 에이전트용 배포 준비 프롬프트
“이 PR을 production 배포 후보로 검토해줘. diff, 테스트 설정, 배포 manifest와 migration을 읽고 사용자 영향, API·schema·설정 변경, 필요한 smoke test와 rollback 위험을 정리해. 기존 CI 명령을 먼저 확인하고 lint·type·unit·integration·build 결과를 명령과 종료 코드로 보고해.
새로운 배포 명령을 임의로 실행하지 말고 staging과 production 작업을 구분해. 운영 credential, 실제 고객 데이터, traffic 전환, migration 적용, 배포와 rollback은 실행하지 말고 필요한 명령과 사전 조건만 제안해. 테스트 삭제·skip·임계값 완화로 통과시키지 마.
최종 결과는 변경 요약 → 검증한 artifact와 commit → 환경 변수 변경 → migration 순서 → staging 검증 → 관측 dashboard와 임계값 → rollback 조건·명령 → 실행하지 못한 항목 → 사람 승인 항목 순서로 작성해.”
운영 실패 분석 프롬프트
“배포 전 15분과 배포 후 15분의 로그·metric·trace를 비교해줘. 사실로 확인된 변화, 가능한 원인과 근거 부족 가설을 분리하고 시간순으로 정리해. 새 release와 관련 없는 오래된 오류는 구분해. 5xx, p95 지연, dependency 오류와 핵심 업무 성공률을 stable·canary별로 비교하고 표본 수를 표시해. rollback 임계값 위반 여부를 계산하되 데이터가 없거나 수집이 끊기면 정상으로 추정하지 마. 실제 rollback이나 운영 변경은 실행하지 말고 담당자가 확인할 명령과 dashboard만 제안해.”
배포 보고서에 남길 항목
| 항목 | 기록 내용 |
|---|---|
| 변경 식별자 | PR, commit SHA, release version |
| Artifact | registry 주소, image digest, provenance·서명 결과 |
| 검증 | CI run, 테스트 수, scan과 staging 결과 |
| 환경 변경 | 설정·secret 이름, migration과 feature flag |
| 승인 | 승인자, 시각, 변경 요청 또는 ticket |
| 배포 | 전략, traffic 단계, 시작·종료 시각 |
| 상태 | dashboard, metric 창, stable 비교 |
| 복구 | stable revision, rollback 명령과 결과 |
자주 발생하는 배포 오류와 해결 방향
테스트는 통과했는데 Production에서 시작되지 않습니다
runtime 환경 변수, secret mount, port, 파일 권한과 production dependency를 확인하세요. readiness 실패 event와 application startup log를 함께 보고 staging과 production의 설정 차이를 목록으로 비교합니다.
배포 후 오류율이 천천히 증가합니다
memory leak, connection pool 고갈, queue backlog와 cache warm-up을 확인합니다. 짧은 smoke test만으로는 찾기 어려우므로 canary 관찰 시간을 실제 장애가 나타나는 시간보다 충분히 길게 잡고 인스턴스별 지표를 분리하세요.
Rollback했는데 장애가 계속됩니다
현재 traffic이 실제 stable revision으로 갔는지, DB migration과 feature flag가 남아 있는지, CDN·client cache가 이전 asset을 제공하는지 확인합니다. 애플리케이션 rollback과 데이터·설정 rollback은 별도 절차가 필요할 수 있습니다.
두 배포가 동시에 실행됐습니다
production concurrency group과 배포 lock을 확인하세요. 각 workflow가 같은 environment 이름을 사용한다고 자동으로 직렬화되는 것은 아닐 수 있으므로 배포 도구와 CI 양쪽에서 중복 실행을 막고 현재 진행 중인 release를 기록합니다.
배포 자동화 최종 체크리스트
승인된 commit과 artifact digest가 일치한다. 같은 artifact가 staging 검증을 통과했다. 테스트·scan·migration 결과를 추적할 수 있다. production secret은 승인 전 노출되지 않는다. 동시 배포가 차단된다. canary 또는 preview에서 실제 요청을 검증했다. readiness와 핵심 사용자 지표가 기준 안이다. metric 표본 부족과 수집 실패를 성공으로 처리하지 않는다. rollback 대상·명령·담당자가 준비됐다. 배포 버전과 시각이 로그·metric·변경 기록에 남는다.
Production 전에 실행하는 배포 리허설
운영 장애를 경험한 것처럼 꾸민 사례 대신, staging 또는 격리된 preview 환경에서 재현 가능한 리허설을 수행하세요. 각 단계의 실행 URL, commit SHA, artifact digest, 시작·종료 시각과 결과를 남기면 다음 배포에서도 비교할 수 있는 자체 데이터가 됩니다.
- 승인되지 않은 job이 production environment secret에 접근하지 못하는지 확인합니다.
- staging과 production 후보가 동일한 artifact digest를 참조하는지 비교합니다.
- 두 번째 배포를 시작해 production concurrency가 중복 실행을 막는지 확인합니다.
- 비운영 canary에서 readiness 실패를 재현하고 traffic 확대가 중단되는지 봅니다.
- 테스트용 오류 지표가 임계값을 넘을 때 promotion이 멈추는지 확인합니다.
- stable revision으로 rollback한 뒤 버전, 사용자 기능과 지표가 복구됐는지 재검증합니다.
| 리허설 항목 | 남길 증거 | 실패로 판단하는 조건 |
|---|---|---|
| 승인·권한 | environment 승인 기록과 role | 승인 전 credential 사용 가능 |
| Artifact | staging·배포 후보 digest | 두 값이 다름 |
| 점진 배포 | traffic 단계와 관측 창 | 임계값 위반 후에도 자동 확대 |
| Rollback | stable revision과 복구 확인 결과 | 명령 성공 후 사용자 기능 미복구 |
편집부 결론
AI 코딩 에이전트 배포 자동화의 목표는 에이전트가 production을 자유롭게 조작하게 만드는 것이 아닙니다. 변경을 이해하고 반복 검증을 빠르게 수행하게 하되, 운영 변경은 고정된 artifact, 보호된 환경, 최소 권한, 점진 배포와 측정 가능한 rollback 기준으로 통제하는 것이 핵심입니다.
처음에는 에이전트를 release note와 위험 요약, staging 실패 분석에만 사용하세요. 이후 실제 운영 데이터로 오탐과 누락을 평가하면서 테스트 생성과 배포 준비 범위를 넓힐 수 있습니다. production promotion과 데이터 변경은 충분한 검증을 거친 결정적 workflow와 사람의 책임 아래 두는 편이 안전합니다.
공식 문서와 함께 읽을 글
GitHub Actions Continuous Deployment 구성 확인하기
GitHub Deployment Environment 보호 규칙 확인하기
GitHub Actions OIDC 단기 인증 확인하기
Kubernetes Rolling Update와 Rollback 공식 가이드
Kubernetes Readiness·Liveness·Startup Probe 설정하기
Argo Rollouts Canary·Blue-green 공식 문서
승인·오류 처리·재시도를 포함한 AI 워크플로 설계하기
Claude Code Hooks로 로컬 검사 자동화하기
자주 묻는 질문
AI 코딩 에이전트가 Production 배포까지 직접 실행해도 되나요?
초기에는 권장하지 않습니다. AI는 배포 준비와 분석을 돕게 하고 production credential, 승인, traffic 전환과 rollback은 허용된 명령만 실행하는 CI/CD와 권한 있는 담당자가 통제하세요.
테스트가 통과하면 자동 배포해도 안전한가요?
테스트는 중요한 조건이지만 충분조건은 아닙니다. artifact 일치, staging, 보안 검사, migration 호환성, environment 승인과 배포 후 상태 지표를 함께 확인해야 합니다.
Canary와 Blue-green 중 어떤 전략이 좋나요?
실제 traffic에서 영향을 작게 시작하고 지표로 확대하려면 canary가 적합합니다. 새 환경을 미리 검증하고 traffic을 명확하게 전환·복구하려면 blue-green을 검토하세요. 비용, DB 호환성과 traffic 제어 능력을 함께 봐야 합니다.
배포 성공 여부는 어떤 지표로 판단하나요?
5xx와 지연시간만 보지 말고 로그인·주문·결제 같은 핵심 사용자 성공률, dependency 오류와 client crash를 stable 버전과 비교하세요. 측정 창과 최소 표본 수를 함께 정해야 합니다.
Rollback은 자동화하는 것이 좋은가요?
재현 가능하고 오탐 위험이 낮은 지표에는 자동 rollback을 적용할 수 있습니다. 데이터 migration과 외부 시스템 변경처럼 단순 복구가 어려운 작업은 일시 중지와 사람 승인을 조합하는 편이 안전합니다.
Staging과 Production에서 다시 빌드해도 되나요?
환경마다 새로 빌드하면 검증한 결과물과 실제 배포 결과물이 달라질 수 있습니다. 한 번 만든 artifact의 digest를 고정하고 환경 설정만 분리해 같은 결과물을 승격하는 방식을 권장합니다.
AI가 배포 로그를 분석할 때 주의할 점은 무엇인가요?
시간 범위, release version, stable 비교군과 metric 정의를 함께 제공하세요. AI의 원인 설명은 가설로 분류하고 로그·trace·코드 경로와 운영자가 실행한 검증 명령으로 확인해야 합니다.
데이터베이스 변경도 자동 Rollback할 수 있나요?
항상 가능한 것은 아닙니다. 데이터 삭제나 형식 변환은 되돌릴 수 없을 수 있으므로 expand-migrate-contract 방식, backup과 실제 복구 시험을 준비하고 애플리케이션 rollback과 별도로 관리하세요.
Evidence & Limitations
근거·검증 범위·업데이트 기록
확인한 근거
GitHub Actions Continuous Deployment 공식 문서를 기준으로 핵심 사실을 확인하고, 사실과 편집부 해석을 구분했습니다.
경험 정보와 한계
직접 사용 후기나 자체 성능 시험이 아닌 공개 원문·공식 문서 기반 분석입니다. 실제 화면과 기능은 계정·기기·배포 시점에 따라 다를 수 있습니다.
게시·수정 기록
최초 게시 2026.09.09 15:22 · 최종 수정 2026. 09. 12.
전문 검토 영역
IT 매거진 편집부가 AI·소프트웨어·개발·모바일·보안·테크 비즈니스 관점에서 구성하고 팩트체크 데스크가 출처와 표현을 검토했습니다.
Related Articles
이 주제를 더 깊게 읽어보세요
현재 기사와 연결되는 배경·기술·시장 분석을 골라 바로 이동할 수 있습니다.