AI 코딩 에이전트 GitHub Actions 연동: 테스트 자동화 방법
Quick Answer
먼저 보는 핵심 답변
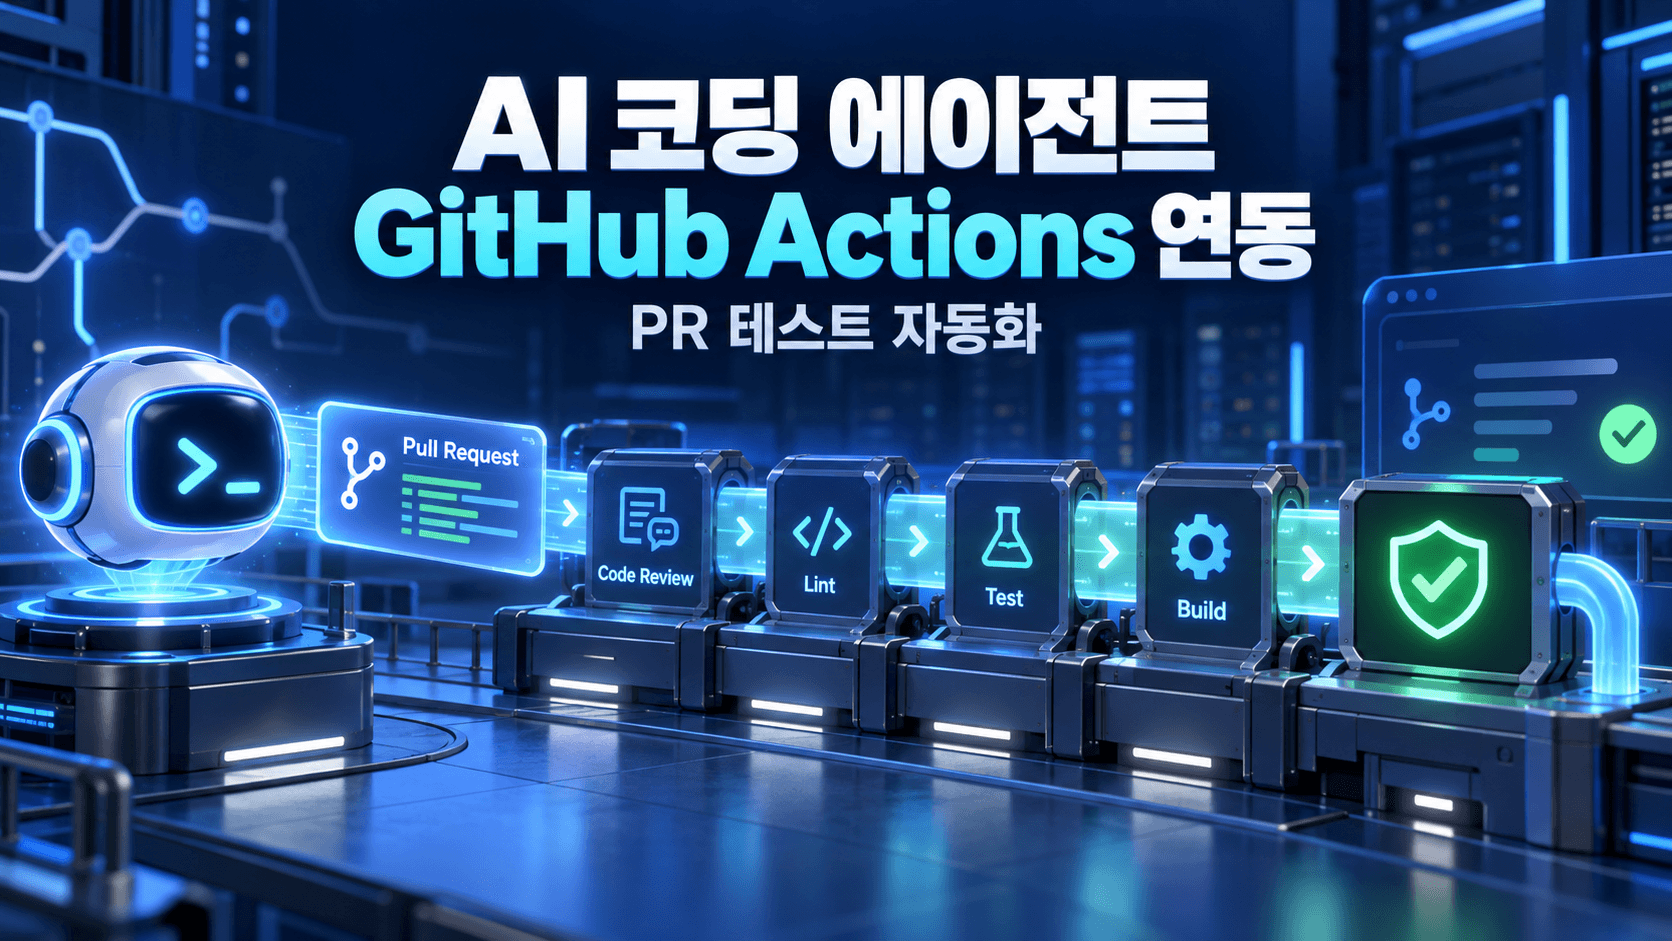
2026년 최신 GitHub 공식 문서를 기준으로 AI 코딩 에이전트의 PR을 Actions에 연결해 lint·테스트·빌드를 자동 검증하는 방법과 pnpm YAML, 최소 권한, fork 보안을 설명합니다.
Search Intent
이 글에서 해결할 문제
- 이런 분께
- AI 코딩 에이전트가 만든 PR을 GitHub Actions에서 자동 테스트하는 YAML과 권한 설정이 필요한 개발자
- 읽고 나면
- pnpm 기반 workflow를 만들고 artifact, required check, fork PR과 secret 보호까지 연결할 수 있습니다.
- 다루는 범위
- 일반적인 테스트 이론보다 GitHub Actions 구현에 집중하며 production 자동 배포는 CI/CD 글에서 별도로 다룹니다.
- 직접 확인
- 새 PR에서 lint·타입·테스트·빌드 check가 자동 실행되는지 확인합니다.
- 실패한 로그와 artifact만으로 로컬에서 문제를 재현할 수 있는지 확인합니다.
- fork PR에는 쓰기 권한과 비밀값이 전달되지 않는지 확인합니다.
AI 코딩 에이전트가 만든 코드를 GitHub Actions와 연결하면 pull request마다 lint, 타입 검사, 단위·통합 테스트와 빌드를 자동으로 검증할 수 있습니다. 다만 에이전트에게 저장소 쓰기 권한과 비밀값을 바로 제공하면 편리함보다 위험이 커질 수 있습니다. 가장 안전한 시작은 에이전트가 별도 branch와 PR을 만들고, 읽기 권한의 CI가 동일한 명령으로 변경을 검증하며, 사람이 결과를 확인한 뒤 병합하는 구조입니다.
로컬에서 통과하는 테스트 명령을 먼저 확정하고
.github/workflows/ai-agent-ci.yml에 그대로 옮기세요. workflow는 pull_request에서 실행하고 permissions: contents: read로 시작합니다. dependency는 lockfile로 고정하고 lint→typecheck→unit test→build 순서로 검증하며, 실패 로그·coverage·브라우저 trace는 artifact로 남깁니다. AI 에이전트의 코드 생성 단계와 CI 판정 단계를 분리해야 결과를 재현하고 권한을 통제하기 쉽습니다.이 글은 2026년 9월 10일 GitHub의 Node.js 빌드·테스트, Actions 권한·fork 승인·script injection, workflow artifact와 GitHub Agentic Workflows 공식 문서를 다시 대조했습니다. 특정 저장소에서 모든 예제 명령을 실행한 체험담이 아니라 pnpm 기반 예시를 독자 환경에 맞게 검증할 수 있도록 사전 조건, 기대 결과와 실패 판정 기준을 함께 제시한 설정 가이드입니다. action 버전과 미리보기 기능은 변경될 수 있으므로 적용 전 연결된 공식 문서를 다시 확인하세요.
GitHub의 현재 Node.js 예시는
actions/checkout@v6와 actions/setup-node@v7을 사용하고, artifact 업로드는 upload-artifact@v4를 안내합니다. GITHUB_TOKEN은 action이 명시적으로 전달받지 않아도 github.token context로 접근할 수 있으므로 workflow 또는 job에 최소 permissions를 선언해야 합니다. Agentic Workflows는 여전히 공개 미리보기이며 일반 테스트 job과 분리해 도입하는 것이 안전합니다.일반 테스트 자동화 글과 구분되도록 GitHub Actions PR 검증에 범위를 고정했습니다. 정상 PR과 의도적으로 실패시킨 PR을 함께 사용해 required check, artifact, fork 권한과 오류 판정을 확인하는 재현 절차를 추가했습니다.
AI 코딩 에이전트와 GitHub Actions의 역할을 나누세요
| 단계 | AI 코딩 에이전트 | GitHub Actions | 사람 |
|---|---|---|---|
| 요구사항 | 관련 코드와 테스트 범위 분석 | 실행하지 않음 | 완료 조건·금지 영역 결정 |
| 구현 | branch에서 코드·테스트 수정 | 변경 commit을 입력으로 사용 | 민감 변경 검토 |
| 검증 | 로컬 명령을 실행하고 결과 요약 | 깨끗한 runner에서 같은 명령 재실행 | 실패 원인과 위험 확인 |
| 병합 | 직접 승인하지 않음 | required check 상태 제공 | review와 branch protection에 따라 승인 |
AI의 설명을 통과 기준으로 사용하면 안 됩니다. 최종 판정은 종료 코드, 테스트 결과, coverage, build artifact와 보안 검사의 기계적 결과로 내려야 합니다. 에이전트가 “테스트를 통과했다”고 써도 GitHub-hosted runner에서 다시 검증하지 않았다면 재현 가능한 증거가 아닙니다.
연동 전 준비할 다섯 가지
- 고정된 실행 환경: Node.js·Java·Python 등 runtime 버전과 package manager 버전을 정합니다.
- 재현 가능한 설치:
pnpm-lock.yaml,package-lock.json같은 lockfile을 저장소에 포함합니다. - 명확한 script: lint, typecheck, test와 build 명령을 로컬에서 먼저 통과시킵니다.
- 완료 조건: 어떤 check가 병합을 막는지 branch protection 또는 ruleset에 정합니다.
- 권한 경계: PR 검증 workflow는 기본적으로 읽기 권한이며 production secret을 사용하지 않습니다.
GitHub Actions 기본 CI 파일 만들기
다음 예시는 pnpm 기반 Node.js 프로젝트에서 AI 코딩 에이전트의 PR을 검증하는 출발점입니다. 프로젝트의 Node.js·pnpm 버전과 script 이름에 맞게 수정해야 합니다.
name: AI Agent CI

on:
  pull_request:
    branches: [main]
  push:
    branches: [main]

permissions:
  contents: read

concurrency:
  group: ai-agent-ci-${{ github.workflow }}-${{ github.ref }}
  cancel-in-progress: true

jobs:
  verify:
    runs-on: ubuntu-latest
    timeout-minutes: 20

    steps:
      - name: Checkout
        uses: actions/checkout@v6

      - name: Enable pnpm
        run: corepack enable

      - name: Set up Node.js
        uses: actions/setup-node@v7
        with:
          node-version: 22
          cache: pnpm

      - name: Install dependencies
        run: pnpm install --frozen-lockfile

      - name: Lint
        run: pnpm run lint

      - name: Type check
        run: pnpm run typecheck

      - name: Unit tests
        run: pnpm run test

      - name: Production build
        run: pnpm run build

      - name: Upload test evidence
        if: always()
        uses: actions/upload-artifact@v4
        with:
          name: test-evidence-${{ github.run_id }}
          path: |
            coverage/
            test-results/
            playwright-report/
          if-no-files-found: ignore
retention-days: 7typecheck나 test script가 없다면 명령을 그대로 복사하지 말고 프로젝트에 실제 script를 추가하거나 해당 step을 제거하세요. 성공 기준을 느슨하게 만들기 위해 오류를 무시하는 || true를 붙이면 required check의 의미가 사라집니다.
이 workflow가 하는 일을 순서대로 이해하기
pull_request와 main push에서 검증을 시작합니다.contents: read로 repository token의 기본 권한을 제한합니다.- 같은 branch에 새 commit이 오면 오래된 실행을 취소해 runner 낭비를 줄입니다.
timeout-minutes로 무한 대기나 agent가 만든 hanging test를 중단합니다.- lockfile을 변경하지 않는 설치로 dependency 재현성을 확인합니다.
- 정적 검사에서 빠르게 실패한 뒤 unit test와 build로 범위를 넓힙니다.
- 성공·실패와 관계없이 증거 파일을 artifact로 보존합니다.
GitHub 공식 Node.js 가이드는 setup-node로 runtime을 명시하고 로컬에서 사용하는 build·test 명령을 workflow에서도 실행하도록 안내합니다. dependency cache는 다운로드 시간을 줄이지만 테스트 결과를 캐시해서는 안 됩니다.
AI 에이전트에게 줄 작업 요청문
“이 저장소의 AGENTS.md·CONTRIBUTING.md와 package scripts를 먼저 확인해. [문제]를 재현하는 실패 테스트를 추가한 다음 최소 범위로 수정해줘. 기존 테스트의 assertion을 약하게 하거나 skip하지 말고, 생성 파일·lockfile·배포 설정은 필요하지 않으면 변경하지 마.
완료 전에 package.json에 정의된 lint, typecheck, 관련 unit test와 production build를 실행해. 전체 test를 실행할 수 없으면 이유와 실행하지 못한 범위를 명시해. 별도 branch에 commit하고 PR 설명에는 재현 조건, 변경 파일, 실행한 명령과 결과, 남은 위험을 적어줘. CI workflow와 권한 설정은 요청 없이 수정하지 마.”
명령 이름은 저장소마다 다릅니다. prompt에 임의 명령을 하드코딩하기보다 에이전트가 package.json, build 파일과 CI 문서를 확인하게 하고, 최종 PR에는 실제 실행 결과를 남기게 하세요.
테스트 단계를 빠른 순서로 배치하기
| 순서 | 검증 | 발견하는 문제 | 실패 시 남길 증거 |
|---|---|---|---|
| 1 | format·lint | 문법, 규칙 위반, 위험 패턴 | 파일·행·rule ID |
| 2 | typecheck·compile | 타입·컴파일 오류 | compiler 출력 |
| 3 | unit test | 함수·모듈 회귀 | JUnit·coverage |
| 4 | integration test | DB·API·모듈 연결 오류 | 서비스 로그 |
| 5 | E2E test | 사용자 흐름·브라우저 문제 | trace·screenshot·video |
| 6 | production build | 번들·환경·정적 생성 오류 | build log·artifact |
작은 정적 검사를 먼저 실행하면 명백한 실패에 긴 브라우저 테스트 시간을 쓰지 않아도 됩니다. 반대로 빠른 검사만 통과했다고 사용자 흐름이 안전하다고 판단해서는 안 됩니다. 변경 위험에 맞는 integration·E2E 범위를 ruleset의 required check로 연결하세요.
변경 파일에 따라 테스트 범위를 나누는 방법
모노레포에서 모든 PR마다 전체 테스트를 실행하면 느려지고 비용이 커집니다. 하지만 AI가 판단한 관련 파일만 믿고 테스트를 생략하면 숨은 의존성을 놓칠 수 있습니다.
- 공용 package, lockfile, build 설정이 바뀌면 전체 검증을 실행합니다.
- 독립 package만 바뀌면 해당 package와 역의존 package를 검사합니다.
- 인증, 결제, 권한과 migration 변경은 별도 보안·통합 테스트를 강제합니다.
- 문서만 변경된 경우라도 code fence, link와 site build가 필요할 수 있습니다.
- 경로 필터를 바꾼 PR은 workflow 검토자를 지정해 우회 여부를 확인합니다.
테스트 Matrix는 필요한 범위만 사용하세요
여러 runtime과 운영체제를 지원한다면 matrix로 호환성을 검사할 수 있습니다. 모든 조합을 매번 실행하기보다 PR에서는 대표 환경, main과 release에서는 전체 조합을 실행하는 방식이 실용적입니다.
strategy:
  fail-fast: false
  matrix:
    node-version: [20, 22]

steps:
  - uses: actions/checkout@v6
  - uses: actions/setup-node@v7
    with:
      node-version: ${{ matrix.node-version }}
      cache: pnpm
fail-fast: false는 한 환경이 실패해도 다른 환경 결과를 수집할 때 유용하지만 runner 사용량은 늘어납니다. 장애 원인이 명확하고 추가 결과가 필요 없다면 조기 중단을 선택할 수 있습니다.
실패 로그와 Artifact를 남기는 방법
AI 에이전트가 CI 실패를 수정하려면 재현 가능한 증거가 필요합니다. console 전체를 무조건 저장하기보다 JUnit XML, coverage, 브라우저 trace, screenshot과 핵심 서비스 로그를 구조화해 남기세요.
GitHub 공식 문서에 따르면 upload-artifact로 build·test 결과를 workflow가 끝난 뒤 보존하고 job 사이에 전달할 수 있습니다. 보존 기간은 필요한 최소 기간으로 설정하고 secret, 고객 데이터, access token과 전체 환경 변수는 artifact에 넣지 않습니다.
upload-artifact@v4의 artifact는 변경할 수 없으므로 같은 실행에서 덮어쓰기보다 job·run ID·commit SHA가 포함된 고유 이름을 사용하세요. 다른 job에서 다시 사용할 때는 download-artifact@v5로 정확한 artifact 이름을 지정하고, 외부 workflow나 다른 저장소의 결과를 받을 때는 token과 run 식별자를 별도로 검증해야 합니다.
CI 실패를 AI 에이전트에게 안전하게 돌려주는 절차
- 실패한 workflow run과 정확한 commit SHA를 고정합니다.
- 첫 실패 step, 종료 코드와 관련 artifact만 수집합니다.
- 에이전트에게 원인 분석과 수정 가능한 파일 범위를 전달합니다.
- 같은 branch에 최소 수정 commit을 추가합니다.
- 새 GitHub Actions run에서 전체 required check를 다시 실행합니다.
- 같은 오류가 두 번 반복되면 자동 수정 loop를 중단하고 사람이 검토합니다.
오래된 실패 로그를 최신 commit에 적용하지 마세요. artifact 이름에 run ID와 commit SHA를 포함하고, 에이전트의 수정 요약에도 어떤 실행을 근거로 했는지 기록합니다.
GITHUB_TOKEN은 최소 권한으로 시작하세요
PR 테스트는 대개 repository 내용을 읽는 권한만 있으면 됩니다. workflow 상단에 permissions: contents: read를 명시하고, PR comment가 꼭 필요할 때만 해당 job에 pull-requests: write를 추가합니다. 모든 job에 포괄적인 write 권한을 주지 마세요.
permissions:
  contents: read

jobs:
  report:
    permissions:
      contents: read
      pull-requests: write
GitHub의 repository Actions 설정에서도 기본 GITHUB_TOKEN 권한과 workflow의 PR 생성·승인 허용 여부를 제한할 수 있습니다. 코드 변경, 판정과 승인을 하나의 자동화 identity에 모으지 않는 것이 좋습니다.
Fork PR에서 Secret을 다루는 기준
외부 contributor의 PR 내용은 신뢰할 수 없는 입력입니다. fork PR 테스트에 production secret이나 write token을 전달하지 마세요. GitHub 설정은 fork의 pull_request workflow가 읽기 전용 token과 secret 없는 환경에서 실행되도록 구성할 수 있으며, 외부 contributor 실행에 승인을 요구할 수 있습니다.
- 공개 PR 검증은 secret 없이 실행 가능한 테스트로 분리합니다.
- 비밀값이 필요한 integration test는 신뢰된 branch나 승인된 environment에서 실행합니다.
pull_request_target에서 PR의 코드를 checkout해 실행하지 않습니다.- PR 제목·본문·branch 이름을 shell script에 직접 삽입하지 않습니다.
- 민감 배포는 environment reviewer와 별도 workflow로 분리합니다.
PR 제목과 본문도 신뢰할 수 없는 입력입니다
GitHub 공식 script injection 안내는 PR 제목, issue 본문, branch 이름 같은 context 값이 공격자가 조작할 수 있는 입력이라고 설명합니다. 이를 run 내부에 직접 넣으면 expression 치환 뒤 shell 명령으로 해석될 수 있습니다.
가능하면 검증된 action을 사용하고, 값이 필요하면 환경 변수로 전달한 뒤 데이터로 처리하세요. AI 에이전트가 만든 workflow 변경은 일반 코드보다 엄격하게 검토하고 action reference는 tag만 믿기보다 조직 정책에 따라 commit SHA 고정을 고려합니다.
GitHub Agentic Workflows를 사용하는 선택안
GitHub Agentic Workflows는 자연어로 정의한 workflow를 GitHub Actions에서 AI 코딩 에이전트로 실행하는 기능이며 2026년 9월 10일 기준 공개 미리보기입니다. Claude Code, Codex, Gemini CLI와 Copilot CLI 같은 engine을 선택할 수 있습니다.
gh auth login --scopes repo,workflow로 GitHub CLI를 인증합니다.gh extension install github/gh-aw로 extension을 설치합니다.- 저장소에서
gh aw init을 실행합니다. - agentic workflow Markdown에 trigger, permissions, safe outputs와 engine을 정의합니다.
gh aw compile로 hardened.lock.yml을 생성합니다.- 원본 Markdown과 lock 파일을 모두 review한 뒤 commit합니다.
이 방식은 “테스트가 충분한지 PR을 검토해 의견을 남기는 작업”처럼 자연어 판단이 필요한 자동화에 유용합니다. 실제 lint·test·build의 통과 여부는 별도의 결정적 CI job으로 유지하세요. 미리보기 기능이므로 production 병합 권한부터 주기보다 읽기와 제한된 comment부터 시작하는 편이 안전합니다.
Agentic Workflow 인증 정보 구분하기
| Engine | 예시 인증 | 주의점 |
|---|---|---|
| GitHub Copilot | 조직 저장소는 GITHUB_TOKEN, 개인 저장소는 fine-grained token | 조직은 copilot-requests: write, 개인 저장소 token은 Copilot Requests 읽기 권한 확인 |
| OpenAI Codex | OPENAI_API_KEY secret | 전용 project·budget·최소 공개 범위 사용 |
| Claude Code | ANTHROPIC_API_KEY secret | 개인 key 대신 자동화 전용 key 권장 |
| Gemini CLI | GEMINI_API_KEY secret | 저장소·environment 접근 정책 확인 |
secret은 repository 또는 environment 설정에서 관리하고 workflow 파일, prompt, 로그와 artifact에 직접 쓰지 않습니다. 외부 PR에서는 agent를 실행하지 않거나 읽기 전용 sandbox와 승인 단계를 둡니다.
Required Check와 Branch Protection 연결하기
workflow를 만들었다고 병합이 자동으로 막히는 것은 아닙니다. repository ruleset 또는 branch protection에서 lint, test, build 같은 job을 required status check로 지정하고 최신 branch 상태를 요구할지 결정해야 합니다.
- AI가 수정한 코드도 최소 한 명의 사람 review를 요구합니다.
- workflow 파일과 dependency 변경에는 CODEOWNERS를 지정합니다.
- 대화로 check를 우회하지 못하도록 required check 이름을 안정적으로 유지합니다.
- 관리자 우회가 발생하면 audit 가능한 절차와 사유를 남깁니다.
- 배포 workflow는 CI 성공과 environment 승인을 모두 요구합니다.
비용과 실행 시간을 줄이는 방법
concurrency로 같은 branch의 오래된 실행을 취소합니다.- package manager cache를 사용하되 lockfile hash로 무효화합니다.
- lint·typecheck처럼 빠른 검사를 먼저 배치합니다.
- 변경 경로에 따라 안전하게 package test를 선택합니다.
- 브라우저·통합 테스트의 병렬 수를 runner 자원에 맞춥니다.
- AI 자동 수정 loop에 횟수와 비용 한도를 설정합니다.
- 성공 workflow에서는 큰 debug artifact를 만들지 않습니다.
runner 시간만 줄이기 위해 test를 삭제하거나 실패를 무시하면 품질 비용이 커집니다. PR당 실행 시간, flaky 재실행률, 성공 작업당 agent 비용과 사람이 검수한 시간을 함께 측정하세요.
문제가 생길 때 확인할 항목
로컬에서는 통과하지만 Actions에서 실패합니다
runtime·package manager 버전, lockfile, 대소문자 경로, timezone, locale와 누락된 환경 변수를 확인합니다. runner에서 사용하는 정확한 버전을 로컬 container나 version manager로 재현하세요.
Fork PR에서 Secret이 비어 있습니다
보안상 정상적인 제한일 수 있습니다. secret을 강제로 노출하지 말고 공개 PR용 테스트를 분리하거나 신뢰된 maintainer가 승인한 별도 branch에서 민감 테스트를 실행하세요.
AI가 같은 실패를 반복해서 수정합니다
commit SHA와 첫 실패 로그가 맞는지 확인하고 같은 오류 두 번에서 중단하도록 설정합니다. 요구사항 충돌, 외부 장애와 credential 문제는 자동 코드 수정으로 해결되지 않습니다.
Workflow가 너무 오래 걸립니다
setup·install·test별 시간을 먼저 측정합니다. dependency cache, path 기반 안전한 분할, test shard와 오래된 실행 취소를 순서대로 적용하고 flaky test 재시도는 별도 지표로 관리합니다.
도입 전 검증 체크리스트
- AI 에이전트와 CI의 역할이 분리됐나요?
- 동일 명령이 로컬과 깨끗한 runner에서 통과하나요?
- lockfile과 runtime 버전이 고정됐나요?
GITHUB_TOKEN이 필요한 최소 권한만 갖나요?- fork PR에 write token과 secret이 전달되지 않나요?
- PR context가 shell 명령으로 직접 삽입되지 않나요?
- 실패 artifact에 비밀값과 고객 데이터가 없나요?
- 재시도 횟수·시간·비용 한도가 있나요?
- required check와 사람 review가 병합 조건인가요?
정상 PR과 실패 PR로 직접 검증하기
workflow 파일이 존재한다는 사실만으로 자동화가 완성되지는 않습니다. 작은 테스트 저장소나 안전한 branch에서 정상 변경과 의도적으로 실패하는 변경을 각각 만들어 아래 결과를 확인하세요. 운영 secret이나 실제 고객 데이터는 검증에 사용하지 않습니다.
- 정상 PR: lint·typecheck·test·build가 모두 0 종료 코드로 끝나고 병합 조건이 충족되는지 봅니다.
- Lint 실패 PR: 규칙 위반 파일을 넣어 뒤 단계가 불필요하게 실행되지 않고 로그가 원인을 가리키는지 확인합니다.
- Test 실패 PR: 실패하는 테스트를 추가해 required check가 병합을 실제로 막는지 확인합니다.
- Artifact 확인: 실패 시 필요한 report만 남고 secret·전체 환경 변수가 포함되지 않는지 검사합니다.
- Fork 시나리오: 외부 PR이 쓰기 권한이나 보호된 secret 없이 검증되는지 저장소 정책과 함께 확인합니다.
| 증거 | 기록할 값 | 통과 조건 |
|---|---|---|
| Workflow run URL | commit SHA와 실행 번호 | PR의 commit과 일치 |
| 실패 단계 | 명령, 종료 코드, 핵심 로그 | 의도한 단계에서 실패 |
| 병합 보호 | required check 이름 | 실패 상태에서 병합 차단 |
| 권한 | job permissions와 secret 사용 여부 | 필요한 최소 범위만 허용 |
GitHub Actions PR 검증표 CSV 내려받기
편집부 결론
AI 코딩 에이전트와 GitHub Actions를 연결할 때 가장 중요한 원칙은 생성과 판정을 분리하는 것입니다. 에이전트는 테스트를 포함한 변경을 제안하고, GitHub Actions는 고정된 환경에서 lint·typecheck·test·build를 다시 실행하며, 사람은 권한·보안과 제품 의도를 검토해야 합니다.
처음에는 읽기 전용 PR workflow와 작은 테스트 세트로 시작하세요. 실패 증거를 artifact로 남기고 required check를 연결한 뒤, 안정성이 확인되면 자연어 PR review나 제한된 comment 같은 agentic workflow를 단계적으로 추가하는 것이 안전합니다.
공식 문서와 함께 읽을 글
GitHub Actions Node.js 빌드·테스트 공식 가이드
GITHUB_TOKEN과 Fork Workflow 권한 설정하기
GitHub Actions Script Injection 방어 방법 보기
GitHub Agentic Workflows 공식 설정 가이드
자주 묻는 질문
AI 코딩 에이전트가 GitHub Actions를 직접 수정해도 되나요?
가능하지만 workflow는 저장소 권한과 secret에 영향을 주므로 일반 코드보다 엄격하게 검토해야 합니다. CODEOWNERS와 사람 review를 요구하고 권한이 늘어나는 변경을 자동 병합하지 마세요.
AI가 만든 코드에 어떤 테스트부터 실행해야 하나요?
lint·typecheck·관련 unit test를 빠르게 실행한 뒤 변경 위험에 따라 integration, E2E와 production build를 추가합니다. 인증·결제·권한 변경은 더 넓은 검증을 적용하세요.
GitHub Actions에서 API key는 어디에 저장하나요?
Settings의 Actions secrets 또는 보호된 environment secret에 저장합니다. workflow 파일, prompt, 로그와 artifact에 key 값을 직접 넣으면 안 됩니다.
Fork PR에서도 AI 에이전트를 실행해도 되나요?
신뢰할 수 없는 코드와 문장을 처리한다는 전제로 설계해야 합니다. secret과 write token 없이 읽기 전용 검증만 실행하고, 권한이 필요한 agent 작업은 maintainer 승인 뒤 분리된 환경에서 수행하세요.
GitHub Agentic Workflows는 일반 Actions와 무엇이 다른가요?
일반 Actions는 정해진 명령을 실행하고 Agentic Workflows는 자연어 지침을 AI engine이 해석합니다. 자연어 review를 보조하는 데 사용하되 test 통과 판정은 결정적 CI job으로 유지하는 것이 좋습니다.
테스트 실패를 AI가 자동으로 고치게 해도 되나요?
별도 branch의 제한된 범위에서는 가능하지만 같은 오류의 반복 횟수, 수정 가능한 파일과 최대 비용을 정해야 합니다. required check 우회, assertion 약화와 test skip은 금지하세요.
Workflow 실행 비용은 어떻게 줄이나요?
같은 branch의 오래된 실행을 취소하고 dependency cache, 빠른 검사 우선 실행과 안전한 path 분할을 적용합니다. AI 호출 비용과 runner 시간을 별도로 측정하세요.
CI가 통과하면 바로 자동 병합해도 되나요?
작고 저위험인 변경부터 별도 정책으로 검토할 수 있지만 초기에는 권장하지 않습니다. workflow·dependency·인증·데이터 변경에는 사람 review와 추가 보호 규칙을 유지하세요.
Evidence & Limitations
근거·검증 범위·업데이트 기록
확인한 근거
GitHub Agentic Workflows 공식 문서를 기준으로 핵심 사실을 확인하고, 사실과 편집부 해석을 구분했습니다.
경험 정보와 한계
직접 사용 후기나 자체 성능 시험이 아닌 공개 원문·공식 문서 기반 분석입니다. 실제 화면과 기능은 계정·기기·배포 시점에 따라 다를 수 있습니다.
게시·수정 기록
최초 게시 2026.09.09 15:59 · 최종 수정 2026. 09. 12.
전문 검토 영역
IT 매거진 편집부가 AI·소프트웨어·개발·모바일·보안·테크 비즈니스 관점에서 구성하고 팩트체크 데스크가 출처와 표현을 검토했습니다.
Related Articles
이 주제를 더 깊게 읽어보세요
현재 기사와 연결되는 배경·기술·시장 분석을 골라 바로 이동할 수 있습니다.